Lien source de cet article.
Auteur :
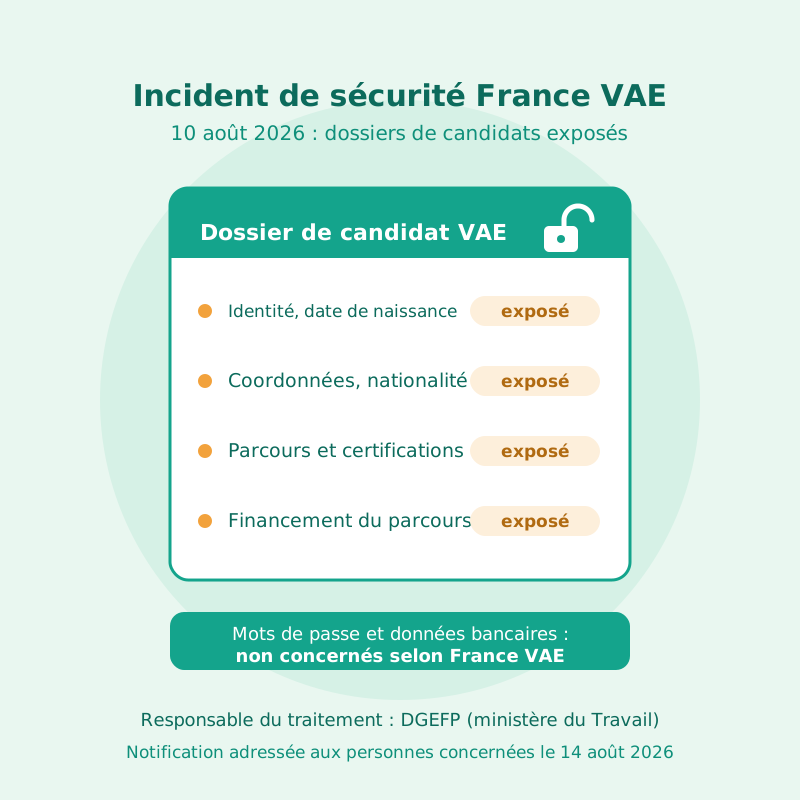
Le 14 août 2026, des candidats inscrits sur France VAE, le portail
public de la validation des acquis de l’expérience, ont reçu un courriel les informant
d’un incident de sécurité survenu le 10 août. Le message indique que des
données personnelles ont été exposées, que des mesures immédiates ont été prises pour
sécuriser les systèmes et que des experts en cybersécurité sont intervenus.
Disons d’emblée d’où vient l’information, parce que cela change la façon de la lire.
Elle ne provient pas d’un communiqué public : au 15 août, vae.gouv.fr n’affichait ni bandeau ni actualité sur le
sujet. Elle provient du courriel de notification adressé aux personnes concernées, relayé
de façon concordante par deux sites indépendants de suivi des fuites de données. Le nombre
de personnes touchées n’est pas connu.
Cet incident arrive au milieu d’une série. Le 12 août, la DGCCRF signalait qu’une
attaque avait permis de récupérer les fichiers de Bloctel, la liste d’opposition au
démarchage téléphonique, fermée la veille. Le 13 août, la Direction générale des finances
publiques confirmait officiellement des accès illégitimes à son système
d’information, survenus fin juin après une usurpation d’identité, avec consultation et
extraction de données de particuliers et de professionnels — l’attaquant revendique
678 438 lignes, chiffre que l’administration ne confirme pas.
Ce que dit la notification, et ce qu’elle ne dit pas
Les catégories de données citées dans le message envoyé aux candidats sont précises.
Les voici, avec ce qu’elles permettent concrètement à quelqu’un qui les récupère.
| Donnée exposée | Ce que cela donne à un escroc |
|---|---|
| Nom, prénom, genre, date et lieu de naissance | De quoi se présenter comme un interlocuteur qui « a votre dossier sous les yeux » |
| Adresse postale, email, téléphone, département, pays | Trois canaux de contact directs : courriel, SMS, appel |
| Nationalité | Élément d’identité supplémentaire pour crédibiliser un échange |
| Certifications visées, qualifications, expériences professionnelles | Le métier exact, le diplôme visé, l’ancienneté : le vocabulaire de votre situation |
| Résultats d’évaluation du parcours | L’état d’avancement : recevabilité, accompagnement, passage devant le jury |
| Données de financement du parcours | Qui paie, et donc quel prétexte financier sonnera juste |
Ce qui n’est pas concerné, selon France VAE : les mots de passe et les
données bancaires. C’est important, et c’est aussi la limite de ce que l’on peut affirmer
aujourd’hui. Le responsable du traitement — la DGEFP, la délégation
générale à l’emploi et à la formation professionnelle, comme l’indique la politique de
confidentialité du portail — collecte par ailleurs des pièces d’identité pour vérifier les
dossiers. La notification n’en fait pas mention ; en l’absence de bilan public, personne
ne peut dire à ce stade si elles ont été atteintes ou non.
Pourquoi ces données-là valent cher
Une fuite de coordonnées, on en voit tous les mois et l’on finit par hausser les
épaules. Celle-ci mérite mieux que ça, pour une raison simple : elle décrit un
projet en cours.
Un candidat à la VAE est, par définition, quelqu’un qui attend quelque chose. Il a
déposé un dossier, il espère une recevabilité, il guette une date de jury, il a parfois un
financement en attente de validation. C’est exactement le profil sur lequel une tentative
d’hameçonnage — un message qui imite un organisme officiel pour vous faire cliquer ou
payer — fonctionne le mieux, parce que le message attendu et le message frauduleux se
ressemblent.
Prenons un cas concret. Nadia, 41 ans, aide-soignante depuis onze ans, prépare le
diplôme d’État d’accompagnant éducatif et social par la VAE. Son dossier de recevabilité
est parti en juin ; elle attend une réponse. Elle reçoit un appel : son interlocuteur
connaît son nom, sa date de naissance, le diplôme visé, le nom de son accompagnateur et le
fait que son parcours est financé. Il lui explique qu’un « complément de financement de
490 € » est nécessaire pour sécuriser son passage devant le jury de septembre, et qu’un
lien de paiement va lui être envoyé par SMS.
Rien, dans cet appel, ne ressemble au démarchage grossier au CPF que tout le monde a
appris à raccrocher. Les détails sont justes parce qu’ils viennent du vrai dossier. C’est
précisément la valeur marchande d’un fichier comme celui-là : il ne sert pas à envoyer un
million de messages au hasard, il sert à en envoyer mille très bien ciblés. À 490 € l’un,
un taux de réussite de 2 % rapporte près de 10 000 €.
La règle à retenir tient en une phrase : la VAE ne se paie jamais dans
l’urgence, par téléphone, à la demande d’un inconnu. Un accompagnement VAE est
contractualisé à l’avance, avec un devis et un financeur identifié.
Cinq réflexes pour un candidat concerné
Un : ne cliquez sur rien qui arrive par message. Si un courriel ou un
SMS annonce une étape de votre parcours, n’utilisez pas son lien. Tapez vous-même
l’adresse du portail dans le navigateur, ou rappelez votre accompagnateur au numéro que
vous aviez déjà.
Deux : traitez tout appel « officiel » comme non vérifié. Un
interlocuteur qui connaît votre dossier n’est plus une preuve d’authenticité depuis le
10 août. Dites que vous rappellerez, raccrochez, et rappelez le numéro que vous connaissez.
Trois : ne payez rien qui n’était pas prévu. Aucune étape du service
public de la VAE — recevabilité, accompagnement financé, jury — ne se débloque contre un
virement improvisé.
Quatre : changez votre mot de passe si vous le réutilisez ailleurs. Les
mots de passe ne sont pas concernés d’après France VAE, mais si celui de votre messagerie
est le même que celui d’un autre service déjà compromis par ailleurs, c’est l’occasion de
faire le ménage.
Cinq : conservez le courriel de notification. Il date votre
information. En cas de préjudice, c’est la pièce qui permet de déposer plainte et, le cas
échéant, de saisir la CNIL.
Le même incident chez vous : ce que la loi impose exactement
Passons de l’autre côté du guichet. Un organisme accompagnateur de VAE, un centre de
bilan de compétences ou un organisme de formation détient, à son échelle, les mêmes
données que celles qui viennent de fuiter : identité, parcours professionnel, financeur,
parfois pièce d’identité et justificatifs d’emploi. La question n’est donc pas théorique.
Les obligations sont fixées par le règlement général sur la protection des données. Il
y en a trois, et elles sont plus simples qu’on ne le croit.
| Obligation | Ce qu’elle exige | Délai |
|---|---|---|
| Notifier la CNIL (article 33) | Toute violation présentant un risque pour les personnes : perte, vol, accès non autorisé, mais aussi un fichier d’émargement égaré ou un envoi groupé en copie visible | Dans les meilleurs délais, si possible 72 heures après la constatation ; au-delà, il faut motiver le retard |
| Informer les personnes (article 34) | Obligatoire dès que le risque pour les droits et libertés est élevé — c’est ce que France VAE a fait le 14 août | Dans les meilleurs délais |
| Documenter en interne | Nature de la violation, catégories et nombre approximatif de personnes, conséquences probables, mesures prises. Y compris pour les incidents que vous ne notifiez pas | Registre tenu en permanence |
Le coût du manquement n’est pas hypothétique, et le précédent vient du même secteur.
Le 22 janvier 2026, la CNIL a infligé 5 millions d’euros d’amende à
France Travail après la violation de données du premier trimestre 2024,
sur le fondement de l’article 32 du RGPD — la sécurité des traitements. Trois manquements
ont été retenus : une authentification trop faible pour les comptes des conseillers Cap
emploi, une journalisation insuffisante pour repérer un comportement anormal, et des
habilitations trop larges permettant de consulter les données de personnes dont on n’a pas
la charge. La CNIL a relevé que ces mesures figuraient dans les analyses d’impact de
l’établissement, mais n’avaient pas été mises en œuvre avant l’attaque. Une astreinte de
5 000 € par jour de retard a été ajoutée. C’est le même opérateur qui, six mois plus tard,
déploie l’intelligence
artificielle auprès de 30 000 conseillers : la quantité de données traitées augmente
partout, la maturité de leur protection suit rarement au même rythme.
Un organisme de dix salariés ne risque évidemment pas 5 millions d’euros. Mais le
raisonnement de la CNIL, lui, s’applique à tout le monde : ce qui est sanctionné, ce n’est
pas d’avoir été attaqué, c’est de ne pas avoir mis en place les protections que l’on savait
nécessaires. Trois questions suffisent à faire l’auto-diagnostic, et elles se traitent en
une matinée : les comptes qui accèdent aux dossiers des candidats sont-ils protégés par une
double authentification ? Un ancien salarié ou un formateur vacataire a-t-il encore accès
au serveur partagé ? Sait-on, en cas d’incident, qui appelle la CNIL et sur quel formulaire ?
Les deux points de vue, honnêtement
Du côté de l’administration, la réaction est conforme au droit et plutôt
rapide : quatre jours entre l’incident et l’information individuelle des personnes, là où
le règlement demande « les meilleurs délais », c’est un délai correct, surtout en plein
mois d’août. Notifier les intéressés avant de communiquer publiquement se défend également :
tant que l’analyse n’est pas terminée, un communiqué approximatif fait plus de dégâts qu’un
message précis adressé aux bonnes personnes. Et il faut rappeler l’évidence : le portail
France VAE existe depuis moins de trois ans, il centralise un service jusque-là éclaté
entre douze ministères certificateurs, et cette centralisation est un progrès réel pour
les candidats — elle crée mécaniquement une cible plus grosse.
Du côté des candidats et des accompagnateurs, l’objection est solide.
Le silence public a un coût opérationnel : un candidat qui reçoit un appel douteux le
18 août ne trouvera rien sur vae.gouv.fr pour vérifier que l’alerte est réelle, et un
accompagnateur appelé par ses candidats n’a aujourd’hui aucune consigne officielle à leur
donner. Le nombre de personnes concernées reste inconnu, ce qui empêche chacun d’évaluer
sa propre exposition. Enfin, la fenêtre de danger ne se referme pas : un fichier volé en
août sert encore en janvier, quand la vigilance est retombée.
Ce qu’il faut surveiller
Trois choses, dans les semaines qui viennent. D’abord la publication éventuelle d’un
bilan par la DGEFP : périmètre exact, nombre de personnes, sort des pièces d’identité.
Ensuite l’apparition du fichier sur les places de marché du cybercrime, qui donnerait la
mesure réelle de la fuite. Enfin, et c’est le point le plus concret pour un organisme, la
vague d’hameçonnage qui suit habituellement ce genre d’événement de quatre à huit semaines :
si vos candidats commencent à vous appeler pour vérifier des messages étranges, ce n’est
pas du bruit, c’est le signal.
En attendant, un geste utile et gratuit : envoyez à vos candidats VAE un message court
leur rappelant qu’aucun paiement ne leur sera jamais demandé par téléphone, et leur donnant
le numéro unique auquel ils peuvent vérifier n’importe quelle information. Cela prend dix
minutes et c’est, à ce jour, la meilleure protection disponible.